Návody • Plesk
Nastavenie webového firewallu v administrátorskom paneli Plesk
Panel Plesk vám umožňuje štartovať, zastaviť alebo nastaviť vlastné pravidlá vo webovom firewalle hostiteľského účtu.
8
Zobrazenia 1584Aktualizované 1 anZverejnené dňa 19/12/2019od Cătălin A.
Úvod
Článok vysvetľuje kroky, ktoré je potrebné dodržať na spustenie, zastavenie alebo nastavenie konkrétnych pravidiel webového firewallu v hostingovom účte Plesk.
Požiadavky
- aktívny hostingový účet Plesk
- prihlasovacie údaje v paneli
Kroky, ktoré treba dodržať
- po prihlásení do administračného panela Plesk vyberte "Web Application Firewall" z zobrazeného rozhrania
- na stránke, ktorá sa zobrazí, môže byť firewall nastavený v troch režimoch:
- ON, ON (predvolené nastavenie). V tomto režime bude každá požiadavka na server skontrolovaná proti súboru pravidiel. Ak nie je požiadavka považovaná za škodlivú, je presmerovaná na stránku; ak je však považovaná za škodlivú podľa uplatnených filtrov, udalost je zaznamenaná v chybovom protokole a požiadavka na stránku je zastavená s chybovým kódom.
- VYP, zastavené. Žiadne požiadavky na stránku nebudú skontrolované.
- Detekcia len, iba v režime detekcie. V tomto režime sa každá požiadavka prichádzajúca na server skontroluje podľa súboru pravidiel. Bez ohľadu na to, či je požiadavka považovaná za škodlivú alebo nie, dosiahne stránku a bude uložená v chybovom logu iba v prípade, že je považovaná za škodlivú.

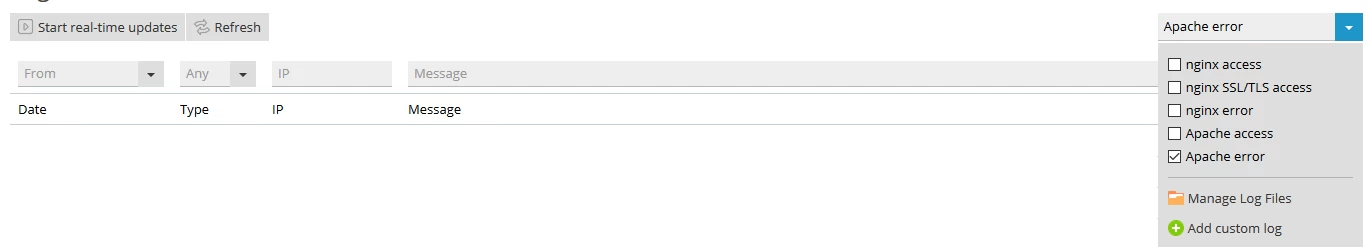
- pri prístupe k "Súboru chýb" sa zobrazia chybové záznamy prenášané firewallem

- Na tejto stránke môžete v reálnom čase zobraziť vybrané denníky aktivovaním možnosti "Spustiť aktualizácie v reálnom čase" a výberom služieb, pre ktoré chcete túto možnosť aktivovať, z políčka umiestneného v pravom hornom rohu.
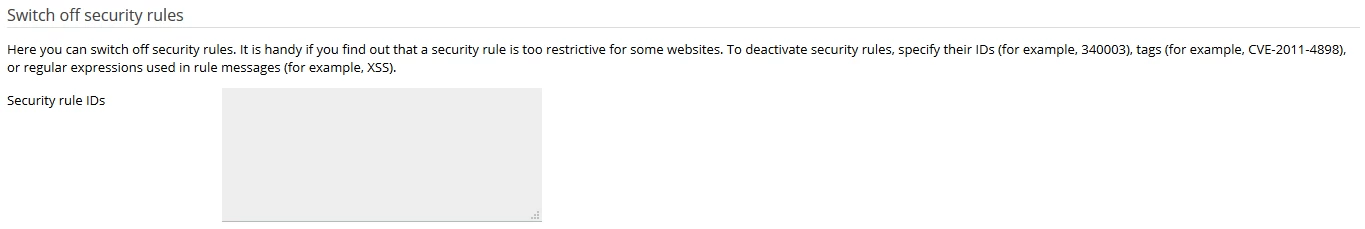
- webová firewall umožňuje deaktiváciu určitých jednotlivých pravidiel, ktoré môžu zasahovať do správneho fungovania stránky. Zvyčajne tieto pravidlá prichádzajú vo forme ID (identifikátorov), ktoré budú prítomné v chybovom protokole vo forme [id "340003"]. Ak chcete ignorovať pravidlo, zadáte jeho ID do poľa "ID pravidiel zabezpečenia".
- celé sady pravidiel týkajúcich sa určitých situácií, ako sú útoky Brute Force, Backdoor alebo pravidlá súvisiace so známych aplikácií ako WordPress, Drupal, Joomla, atď., môžu byť tiež deaktivované výberom skupiny z poľa "Aktívne" a presunutím do poľa "Deaktivované"

- Aby ste implementovali zmeny, stlačte tlačidlo „OK“ umiestnené na spodnej časti stránky, po ktorom sa zobrazí potvrdzovacia správa.
